Nuevas guías para la eliminación de virus

AgtaBackup RAT
Troyano

AgtaBackup RAT

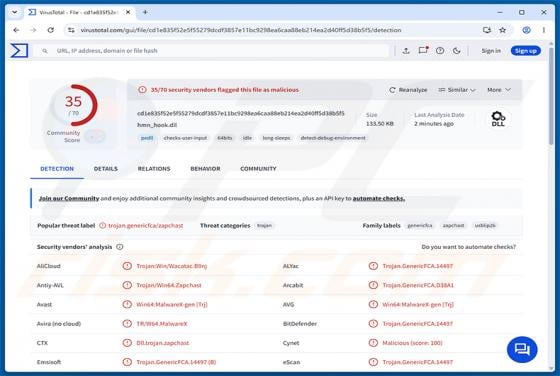
AgtaBackup RAT es un troyano de acceso remoto (RAT) desarrollado sobre la plataforma .NET 8.0. Una vez instalado, otorga a los atacantes un control total y oculto sobre el equipo infectado, y además puede robar contraseñas guardadas, cookies y otros datos confidenciales. Según una investigación
Malware AvisLoader
Troyano

Malware AvisLoader

AvisLoader es un cargador de malware para Windows, un programa cuya función principal es establecerse en un ordenador y, a continuación, descargar y ejecutar otro software malicioso en él. Fue descrito por Varonis Threat Labs después de que los investigadores encontraran un servidor de preparac

Troyano bancario Hirudo (Android)
Troyano

Troyano bancario Hirudo (Android)

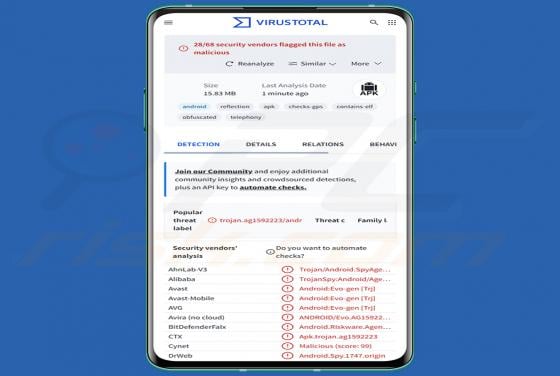
Hirudo es un troyano bancario para Android con capacidades de acceso remoto. Según una investigación publicada por el equipo de inteligencia de amenazas móviles de ThreatFabric, combina el robo de credenciales en el propio dispositivo con el control remoto en tiempo real del dispositivo infectad
Hexsomeware Ransomware
Cibersecuestro

Hexsomeware Ransomware

Hexsomeware es un ransomware que nuestro equipo de investigación identificó al examinar nuevas muestras de malware enviadas a VirusTotal. Cifra archivos, añade la extensión .hexsomeware a los nombres de archivo y presenta demandas de rescate mediante una ventana emergente a pantalla completa y

Has Ransomware
Cibersecuestro

Has Ransomware

Has es un programa de tipo ransomware y miembro de la familia de ransomware Dharma. Nuestro equipo de investigación lo identificó mientras analizaba nuevas muestras de malware enviadas a VirusTotal. Cifra los archivos de las víctimas y exige un pago por el descifrado, además de amenazar con fil

Top de guías para la eliminación de virus

Ransomware XHAMSTER
Cibersecuestro

Ransomware XHAMSTER

El ransomware es una forma de malware que los ciberdelincuentes utilizan para chantajear a sus víctimas: encripta los archivos y los mantiene inaccesibles (inutilizables) a menos que la víctima los desencripte con la herramienta de desencriptado adecuada que solo los atacantes pueden proporcio

Software publicitario Dolphin Deals
Software publicitario

Software publicitario Dolphin Deals

Dolphin Deals, creado por SuperWeb LLC, es una extensión de navegador no deseada que asegura una mejora de la experiencia de navegación web gracias a sus cupones, comparativas de producto y otras funciones. Aunque esta funcionalidad pueda parecer fiable y útil, no olvide que Dolphin Deals est

Virus Y2mate.com
Software publicitario

Virus Y2mate.com

Como muchos otros sitios web de este tipo, y2mate[.]com ofrece a sus usuarios un servicio de descarga de audio y vídeo. Está diseñado para descargar vídeos y audios del sitio web YouTube. No es un sitio web peligroso o malicioso; sin embargo, contiene varios anuncios y su uso implica que se

Virus COM Surrogate
Troyano

Virus COM Surrogate

COM Surrogate es un proceso auténtico de Windows 10 que ha sido diseñado para ejecutar varias extensiones de programa. Todos los usuarios encontrarán este proceso con seguridad en el Administrador de tareas de Windows. Por tanto, la presencia de este proceso no quiere decir que el sistema est

Aplicación No Deseada Web Companion
Aplicación potencialmente no deseada

Aplicación No Deseada Web Companion

Desarrollada por Adaware (anteriormente conocida como Lavasoft), la aplicación "Web Companion" es un software de tipo antivirus diseñado para proteger las computadoras de infecciones de malware y violaciones de la privacidad. De hecho, está categorizada como una aplicación potencialmente no

Últimos análisis de software