Guías para la eliminación de virus y software espía, instrucciones para la desinstalación.

Black Lotus Ransomware
Cibersecuestro

Black Lotus Ransomware

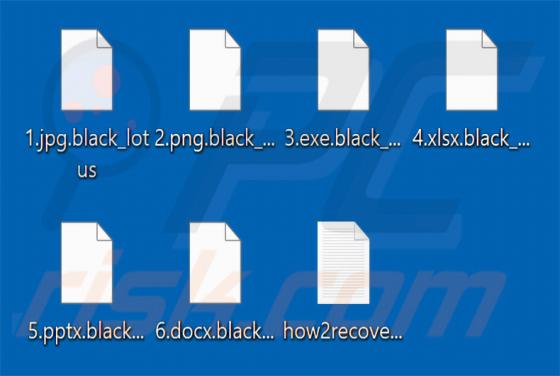
Black Lotus es un ransomware que nuestro equipo de investigación identificó al examinar nuevas muestras de malware enviadas a VirusTotal. Cifra archivos, añade una extensión distintiva a sus nombres, deja una nota de rescate en un archivo de texto y cambia el fondo de pantalla del escritorio para m
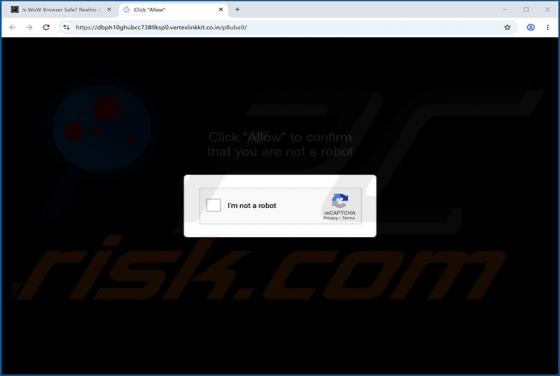
Anuncios de Vertexlinkkit.co.in
Notificación spam

Anuncios de Vertexlinkkit.co.in

Nuestro equipo de investigación descubrió la página fraudulenta vertexlinkkit[.]co.in mientras investigaba sitios web sospechosos. Tras inspeccionarla, determinamos que promueve spam de notificaciones del navegador. El sitio utiliza una falsa solicitud de verificación de identidad como señuelo. Si

Anuncios de Ultrasunframe.it.com
Notificación spam

Anuncios de Ultrasunframe.it.com

Nuestro equipo de investigación encontró la página fraudulenta ultrasunframe[.]it.com mientras investigaba sitios web sospechosos. Tras inspeccionar esta página web, descubrimos que promueve el spam de notificaciones del navegador y redirige a los visitantes a otros sitios (probablemente poco fiabl

Fraud Ransomware
Cibersecuestro

Fraud Ransomware

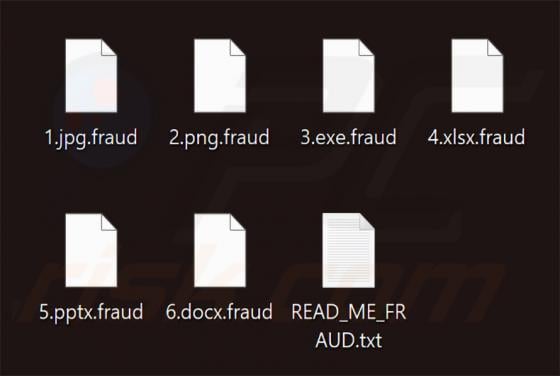
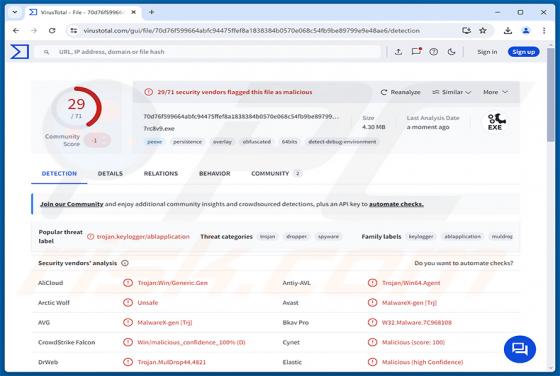
Fraud ransomware es un ransomware que nuestro equipo de investigación descubrió al examinar nuevas muestras enviadas a VirusTotal. Utiliza AES-256 para cifrar los archivos de las víctimas, con la clave de cifrado protegida mediante RSA-2048, lo que hace que los archivos bloqueados sean inaccesibles

Google Cloud Storage Is Full estafa por correo electrónico
Estafa

Google Cloud Storage Is Full estafa por correo electrónico

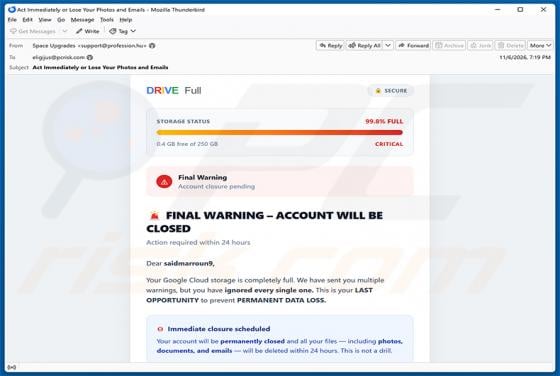
Hemos examinado este correo electrónico y hemos determinado que se trata de una estafa. El mensaje afirma falsamente que el almacenamiento de Google Cloud del destinatario está críticamente lleno y que su cuenta será eliminada de forma permanente en un plazo de 24 horas. Se trata de una estafa de a

NETRYX RAT
Troyano

NETRYX RAT

NETRYX RAT es un troyano de acceso remoto (RAT) escrito en Rust. Según un análisis de Joe Security, el malware se hace pasar por una aplicación legítima llamada DeviceSync y se instala de forma silenciosa en la carpeta AppData del usuario. Su objetivo principal es permitir a los atacantes ejecutar

Ultimate Ransomware
Cibersecuestro

Ultimate Ransomware

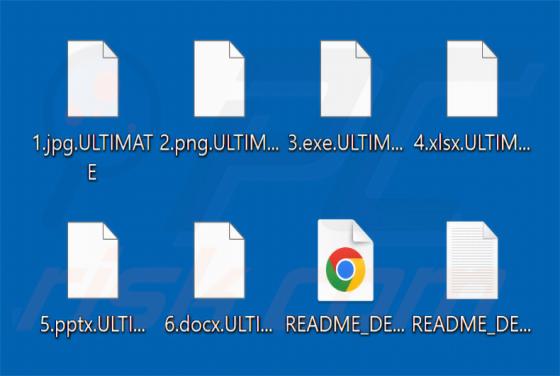
Ultimate es un ransomware que descubrimos durante una inspección rutinaria de nuevos envíos al sitio web VirusTotal. Cifra los archivos del ordenador de la víctima y exige el pago de un rescate para restaurar el acceso. Además, cambia el fondo de pantalla del escritorio, muestra una ventana emergen

Chase Bank Account Security Check estafa por correo electrónico
Estafa

Chase Bank Account Security Check estafa por correo electrónico

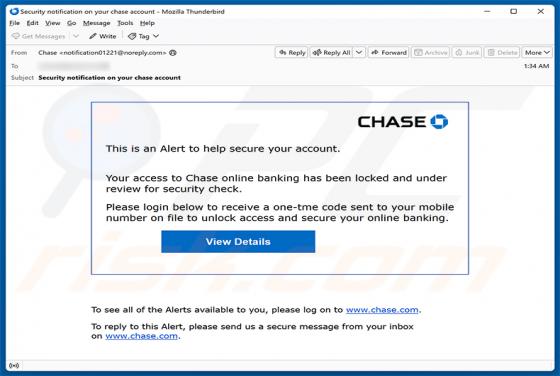
Hemos examinado este correo electrónico y determinado que se trata de una estafa de phishing disfrazada de alerta de seguridad oficial de Chase Bank. El mensaje afirma falsamente que el acceso a la banca en línea del destinatario ha sido bloqueado y le insta a hacer clic para acceder a una página d

Norton Subscription Has Ended estafa por correo electrónico
Estafa

Norton Subscription Has Ended estafa por correo electrónico

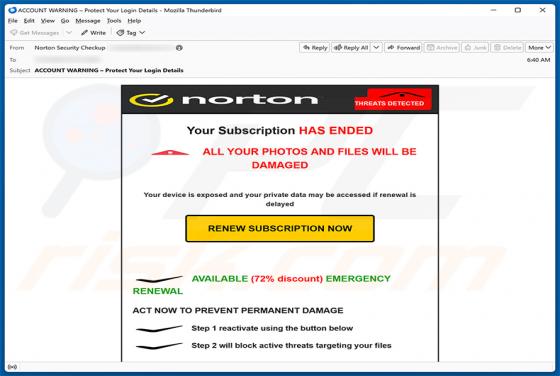
Hemos examinado este correo electrónico y hemos determinado que es una estafa. Suplanta la identidad de Norton y afirma falsamente que la suscripción de seguridad del destinatario ha caducado, utilizando advertencias de amenazas inventadas para crear una sensación de urgencia. La variante principal

DHL Express Shipment Assigned estafa por correo electrónico
Estafa

DHL Express Shipment Assigned estafa por correo electrónico

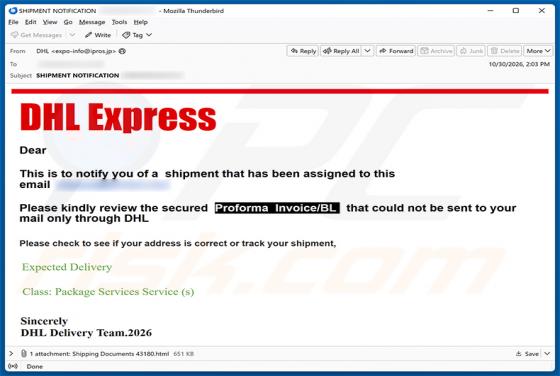
Hemos examinado este correo electrónico y determinado que se trata de una estafa de phishing que suplanta la identidad de DHL Express. El mensaje afirma falsamente que se ha asignado un envío al destinatario y le insta a abrir un archivo HTML adjunto para revisar los documentos de envío. El archivo